Gérer l'accès
Cette page explique comment Fundamentum organise vos ressources et contrôle qui peut y accéder : la hiérarchie des organisations, les licences pour servir vos propres clients, les rôles et permissions, et les identités pour vos intégrations.
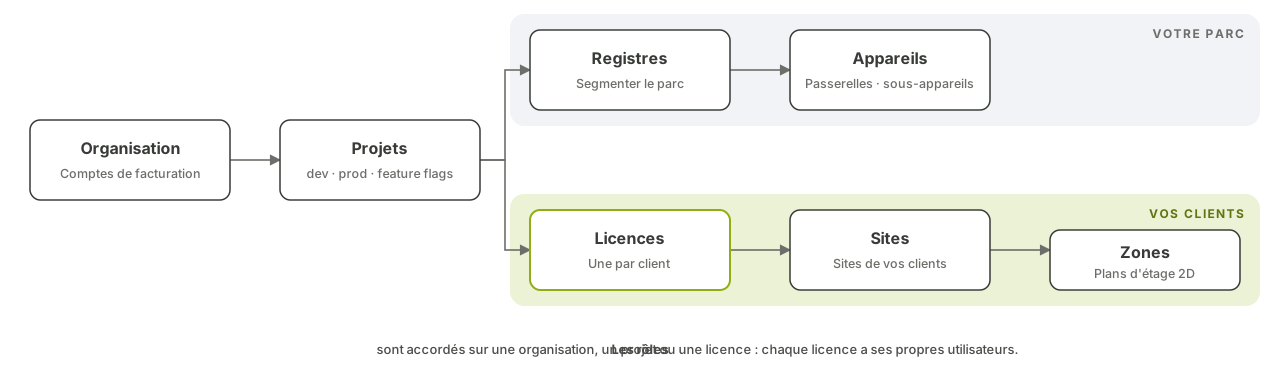
Votre parc : organisations, projets, registres
- Une organisation est le sommet de la hiérarchie : votre entreprise. Elle contient vos projets et vos comptes de facturation.
- Un projet est l'unité d'isolation principale. Presque tout appartient à un projet : registres et appareils, topics, fonctions, règles d'alerte, instances Insight. Les équipes exploitent généralement un projet pour le développement et un pour la production, et peuvent les rattacher à des comptes de facturation distincts. Les fonctionnalités optionnelles de la plateforme sont activées par projet.
- Les registres segmentent le parc au sein d'un projet et contiennent les appareils, y compris les passerelles et leurs sous-appareils. Consultez Onboard and secure devices.
Vos clients : licences, sites, zones
Lorsque vous bâtissez un produit sur Fundamentum et le vendez à vos propres clients, les licences vous permettent de donner à chacun d'eux accès à sa partie de votre projet, et rien d'autre.
- Une licence représente généralement l'un de vos clients. Chaque projet définit ses propres types de licence et les options que portent leurs licences (par exemple une capacité ou une adresse), de sorte qu'une licence peut contenir les conditions commerciales de votre offre.
- Une licence possède ses propres utilisateurs, invités en tant que gestionnaires ou lecteurs de la licence. Ils n'ont pas besoin d'accéder au reste de votre projet.
- Les sites sont les emplacements de vos clients, rattachés à une licence, avec une adresse et des coordonnées facultatives.
- Les zones subdivisent un site (un étage, un niveau de stationnement, une pièce) et peuvent être imbriquées à n'importe quelle profondeur. Une zone peut être dessinée sur une carte, localisée par une adresse ou affichée sur un plan d'étage 2D.
C'est ainsi que SCMS et Spatium servent leurs clients sur Fundamentum : consultez In production.
Rôles et permissions
L'accès est contrôlé par un contrôle d'accès basé sur les rôles (RBAC).
- Une permission autorise une action (lister, afficher, créer, mettre à jour, supprimer, et quelques actions spécifiques comme l'invocation d'une fonction) sur un type de ressource.
- Un rôle est un ensemble nommé de permissions.
- Un rôle est accordé sur une organisation, un projet, une licence ou un site, et s'applique uniquement à cet endroit.
- Les personnes obtiennent des rôles par invitation par courriel : l'invité se connecte, et le rôle lui est attribué. Retirer le rôle est la façon de révoquer l'accès.
Chaque appel à la Public API est vérifié par rapport aux rôles de l'appelant, et le Hub n'affiche que ce que l'utilisateur est autorisé à voir.
Identités pour vos intégrations
- Les comptes de service sont des identités non humaines appartenant à un projet, destinées à vos systèmes back-end et à vos scripts. Vous leur attribuez des rôles comme à n'importe quel utilisateur, et leur délivrez des jetons (clés d'API) pour appeler la Public API.
- Les clients OAuth enregistrent vos propres applications web, mobiles ou serveur auprès de Connect, afin que leurs utilisateurs se connectent avec leur compte Fundamentum. La page de connexion de chaque application peut être personnalisée avec son propre logo et son propre arrière-plan.
Connexion et audit
- Authentification unique avec Google ou Microsoft. L'authentification unique peut être imposée par projet, par licence ou par site, de sorte que les politiques d'authentification multifacteur et de mot de passe de votre fournisseur d'identité s'appliquent.
- Journal d'audit : chaque appel à la Public API est enregistré, de même que les connexions, les échecs de connexion, les déconnexions et les réinitialisations de mot de passe.
- Page d'état publique, pour suivre la santé de la plateforme et s'abonner aux notifications d'incident. Consultez Security and trust.
Aller plus loin
- Connect: access and customers : les guides de gouvernance.
- Licenses: serve your own customers
- Roles and permissions
- Alerts
- Authentication : se connecter et obtenir un jeton.
- The fun CLI
- Public API