Connect : accès et clients
Ces guides vous montrent comment organiser qui voit quoi et qui fait quoi sur Fundamentum, dans Connect : structurez vos clients sous forme de licences, et attribuez les bons rôles aux personnes et aux machines.
Pour une vue d'ensemble du produit, consultez Gérer l'accès.
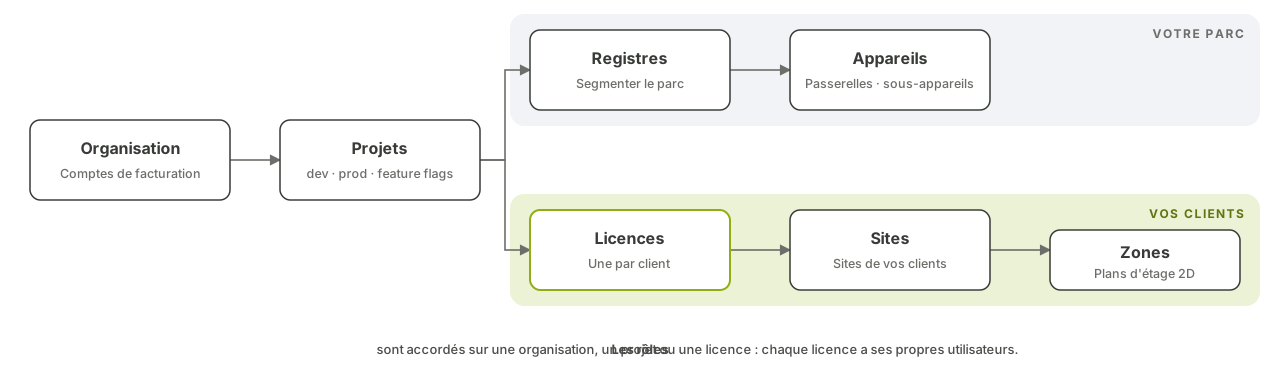
La hiérarchie
| Niveau | Description | Géré dans |
|---|---|---|
| Organisation | Votre entreprise, le sommet de la hiérarchie. Elle contient vos projets et vos comptes de facturation | Connect |
| Projet | L'unité d'isolation, généralement un pour le développement et un pour la production. Presque toutes les ressources et la plupart des rôles appartiennent à un projet | Connect |
| Registre | Un segment de votre parc au sein d'un projet | Hub, Public API |
| Appareil | Un équipement matériel, une passerelle ou un sous-appareil | Hub, Public API |
| Licence | L'un de vos clients. Elle possède ses propres utilisateurs, ses propres options et ses propres sites | Connect, Public API |
| Site | Un emplacement de ce client, comme un bâtiment ou un parking | Connect |
| Zone | Une subdivision d'un site, comme un étage ou une pièce, avec son propre plan 2D | Connect |
Le côté gauche du schéma représente votre parc ; le côté droit représente vos clients. Une licence permet à quelqu'un de travailler sur ce qui appartient à un seul client, et rien d'autre.
Avant de commencer
-
Vous disposez d'un compte Fundamentum et d'un accès à Connect, la console où vous gérez les organisations, les projets, les utilisateurs et les licences.
-
Vous pouvez appeler la Public API, ou vous avez la CLI
funconnectée. Consultez Authentification. -
Vous connaissez votre
<project-id>. Pour voir qui vous êtes et quels rôles vous détenez :fun api v2 users introspect-user
Guides
| Vous souhaitez… | Guide |
|---|---|
| Donner à chacun de vos clients son propre espace, ses utilisateurs et ses sites | Licences : servir vos propres clients |
| Inviter des personnes, attribuer des rôles, créer des comptes de service pour l'automatisation | Rôles et permissions |
Un exemple de configuration type
Supposons que vous vendiez des capteurs de stationnement connectés, et que chacun de vos clients exploite plusieurs parkings :
- Votre organisation possède un projet de développement et un projet de production. Votre propre équipe y reçoit
project_manageroudevices_manager. Consultez Rôles et permissions. - Vous définissez un type de licence
Parkingavec les options que vous vendez, commecapacity, puis vous créez une licence par client. Consultez Licences. - Sous chaque licence, vous ajoutez les sites du client (ses parkings) et vous invitez son personnel en tant que
license_manageroulicense_viewer. Ces personnes voient leurs propres sites et rien d'autre. - Vous créez des règles d'alerte sur les états que vos capteurs signalent, et vous notifiez le bon rôle par courriel et dans l'application. Consultez Alertes.
- Votre pipeline CI utilise un compte de service avec le rôle le plus restreint dont il a besoin, jamais un compte personnel.
Bonnes pratiques
- Accordez les rôles au niveau le plus bas possible : un site plutôt qu'une licence, une licence plutôt que le projet.
- Privilégiez la notification de rôles plutôt que d'utilisateurs individuels, afin que les alertes suivent les personnes qui arrivent ou qui partent.
- Passez régulièrement en revue les invitations en attente et les jetons de compte de service, et supprimez ceux dont vous n'avez plus besoin.